로그 솔루션을 고를 때 월 저장 용량만 비교하면 도입 후 검색 비용과 운영 부담이 예상보다 커질 수 있습니다. 장애가 났을 때 어느 서비스의 어떤 요청이 실패했는지 찾을 수 있는지, 개인정보가 들어간 로그를 어떻게 통제하는지, 보존 정책이 비용에 어떤 영향을 주는지를 먼저 확인하세요. 이 글은 중앙 로그 서비스를 비교하는 실무 점검표입니다.
1. 수집 대상과 질문을 먼저 정한다
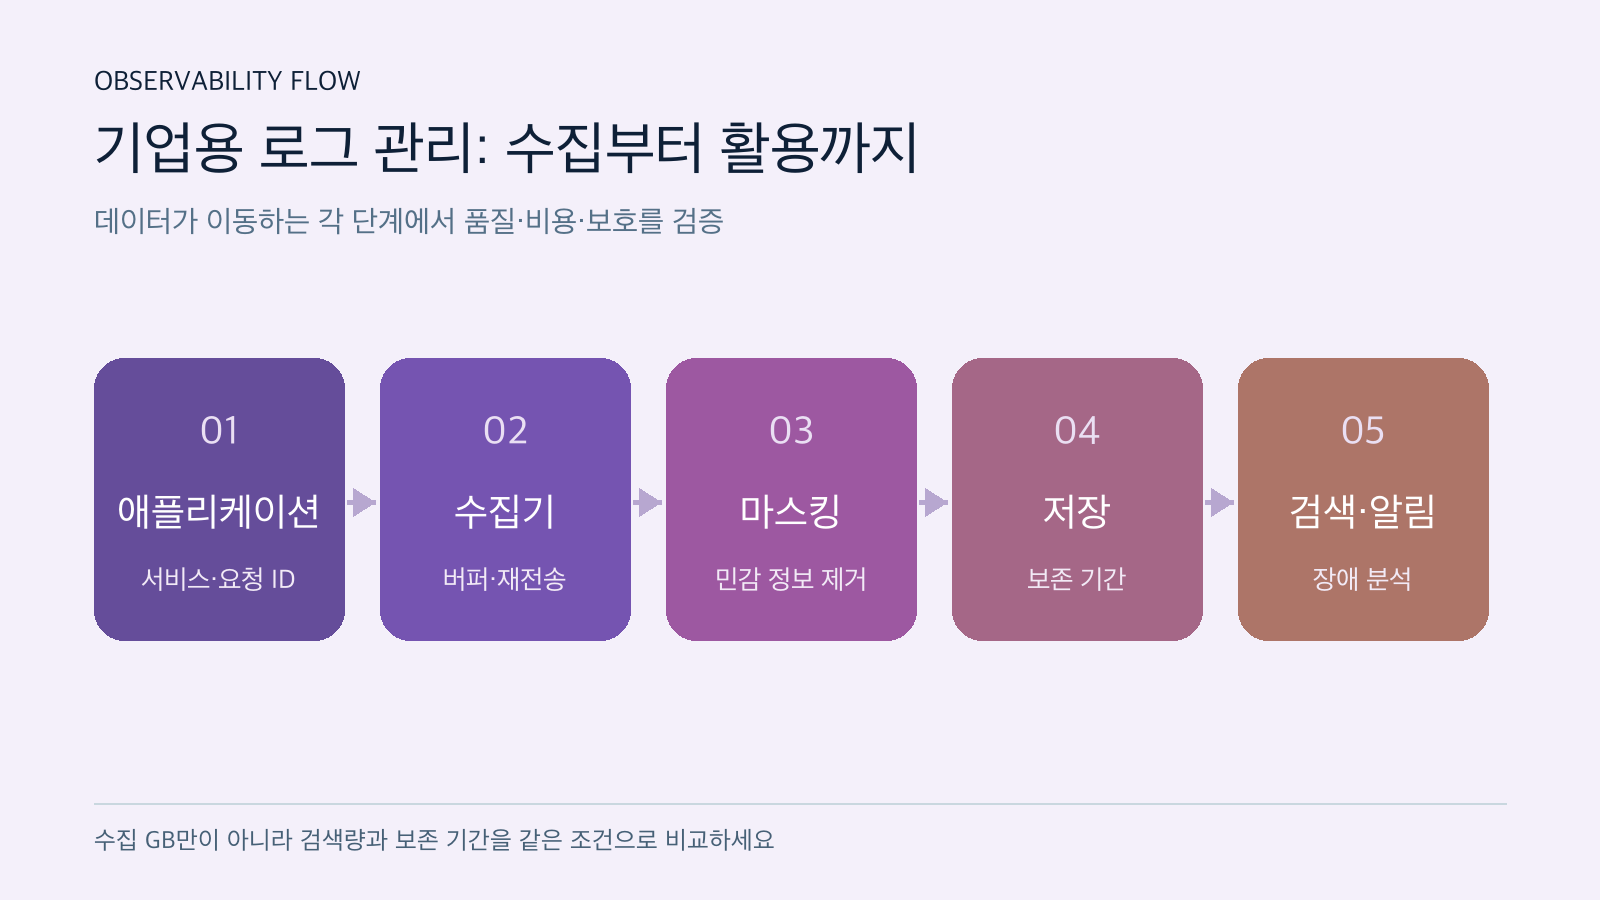
웹 접근 로그, 애플리케이션 로그, 컨테이너 stdout, 데이터베이스 감사 로그는 양과 중요도가 다릅니다. 솔루션 시연 전에 “고객 요청 한 건의 오류를 5분 안에 찾기”, “특정 배포 이후 5xx 비율과 로그를 연결하기”처럼 실제 질문을 두세 개 만드세요. OpenTelemetry는 로그·메트릭·트레이스를 관측 신호로 구분하며, 공통 속성과 trace 연계가 분석에 도움이 됩니다. 모든 로그를 한 형식으로 강제하기보다 서비스명, 환경, 시각, 요청 ID를 일관되게 남기는 것이 먼저입니다.
2. 제품 비교는 네 단계로 나눈다
단계확인할 기능실무 테스트
| 수집 | 에이전트·API·OTLP·재전송·버퍼링 | 수신 장애 후 누락 없이 재전송되는지 확인 |
| 보호 | 민감 정보 제거·마스킹·접근 권한 | 테스트 토큰이 검색 결과와 내보내기에서 가려지는지 확인 |
| 보존 | 서비스별 보존 기간·저장 계층·삭제 | 운영 로그와 감사 로그의 기간을 다르게 설정 |
| 활용 | 검색 지연·알림·대시보드·추적 연계 | 실제 장애 문구와 request ID로 원인을 찾음 |
CloudWatch Logs의 경우 로그 그룹별 보존 기간을 설정할 수 있으며, 설정하지 않으면 로그가 기본적으로 무기한 보존됩니다. 서비스마다 정책을 나누지 않으면 오래된 디버그 로그가 계속 쌓일 수 있습니다.
3. 민감 정보는 수집 전에 줄이고, 저장 후에도 통제한다
비밀번호, 액세스 토큰, 주민등록번호 등은 애플리케이션에서 기록하지 않는 것이 가장 안전합니다. 이미 기록되는 데이터에는 수집 파이프라인의 필터나 저장 서비스의 데이터 보호 기능을 적용하세요. AWS CloudWatch Logs의 데이터 보호 정책은 수집 시점에 민감 정보를 감지·마스킹할 수 있지만, 정책 설정 이전에 수집된 이벤트까지 소급해서 마스킹하지는 않습니다. 관리자의 원본 열람 권한과 내보내기 권한도 분리해야 합니다.
4. 견적은 수집량만이 아니라 검색량까지 계산한다
견적 요청서에는 일평균 수집 GB, 최대 이벤트 크기, 보존 기간, 자주 검색하는 기간, 월간 검색량, 알림 수, 데이터 내보내기 요구를 함께 적으세요. 예를 들어 보안 감사 로그는 길게 보존하되 빠른 검색이 필요한 기간은 짧게 두고, 개발 디버그 로그는 샘플링하거나 보존 기간을 줄일 수 있습니다. 서비스·지역·계약에 따라 요금 구조가 달라지므로 제품별 최신 공식 계산기나 견적에서 같은 조건으로 비교해야 합니다.
5. 1주일 파일럿의 합격 기준
- 서로 다른 두 서비스와 Nginx 로그를 수집합니다.
- 동일 request ID로 세 로그를 연결합니다.
- 수집기 중단 후 재개 시 누락·중복 건수를 확인합니다.
- 토큰이 섞인 테스트 로그를 넣고 마스킹과 원본 접근 권한을 검증합니다.
- 관심 구간의 검색 지연과 월 예상 비용을 기록합니다.
- 데이터 내보내기와 공급자 변경 절차를 시험합니다.
컨테이너 자체 로그가 계속 늘어나는 문제라면 Docker 디스크 부족과 로그 정리 가이드를 먼저 확인하세요. 중앙 수집기를 도입해도 로컬 로그 회전은 별도로 필요합니다.
6. 자주 묻는 질문
Q. 로그가 많으면 장애 분석이 더 쉬워지나요?
필수 필드와 요청 간 연결 정보가 없다면 양만 늘어납니다. 먼저 찾고 싶은 질문에 필요한 구조를 설계하세요.
Q. 모든 로그를 같은 기간 보존해야 하나요?
아닙니다. 운영·보안·감사 목적과 계약·정책을 기준으로 로그 그룹별 보존 기간을 나누는 편이 비용과 관리에 유리합니다.
Q. 마스킹을 켜면 과거 로그도 안전해지나요?
CloudWatch Logs의 수집 시점 마스킹은 과거 이벤트에 소급되지 않습니다. 기존 데이터는 별도의 접근 제한과 정리 계획이 필요합니다.
공식 자료: OpenTelemetry 관측성 개요 · CloudWatch Logs 보존 기간 · CloudWatch Logs 민감 정보 마스킹 (확인일: 2026-09-24)
'소프트웨어개발' 카테고리의 다른 글
| AWS S3 403 AccessDenied 해결 순서: IAM·버킷 정책·KMS·공개 차단 점검 (0) | 2026.09.24 |
|---|---|
| 기업용 비밀번호 관리자 선택 기준: SSO·SCIM·MFA·감사 로그까지 확인하기 (0) | 2026.09.24 |
| Nginx 413 Request Entity Too Large 해결: 업로드 용량·프록시·Docker 점검 (0) | 2026.09.23 |

