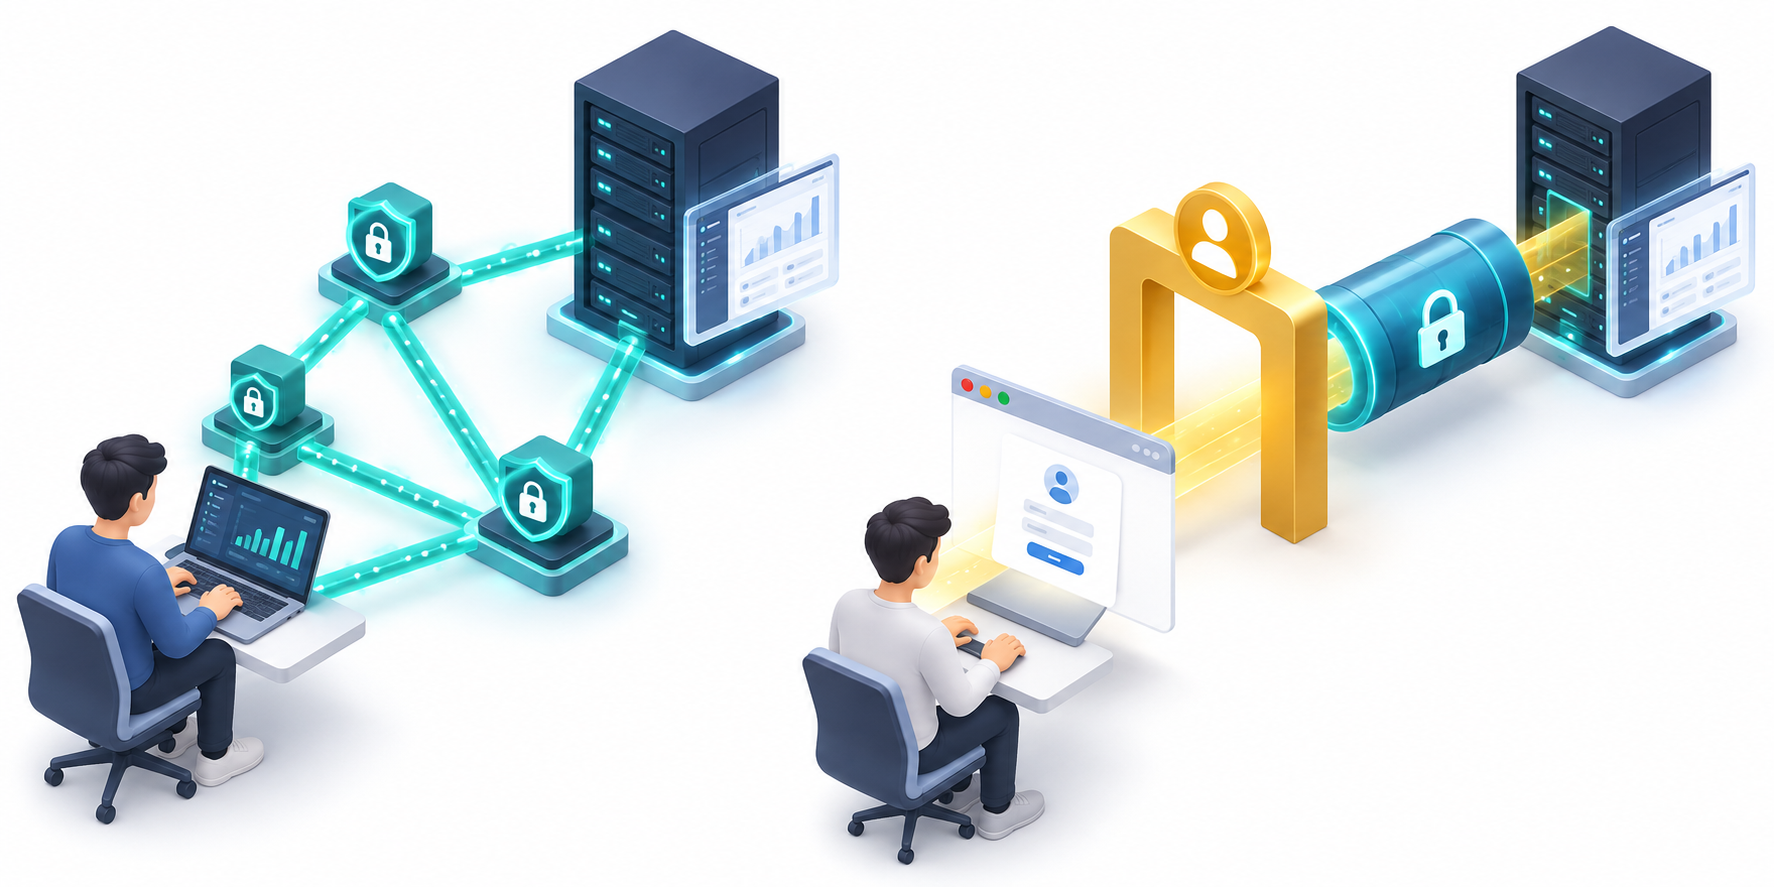
내부 웹 관리자만 브라우저로 열게 하려면 Cloudflare Tunnel과 Access를 함께 검토하고, SSH·데이터베이스 등 여러 사설 서비스를 직원 단말에서 이용해야 한다면 Tailscale을 검토하세요. 이 기준은 선택을 위한 출발점입니다. Tunnel은 연결 경로를 만들고 Access는 사용자를 통제하므로, 터널을 만들었다는 사실만으로 관리자 페이지가 인증된 것은 아닙니다.
적용 대상은 회사 또는 개인이 운영하는 내부 관리자 서비스입니다. 공개 홈페이지 배포, Tailscale Funnel, Cloudflare의 다른 네트워크 제품 전체를 같은 기능으로 비교하지 않습니다. 제품별 최신 플랜과 운영체제 지원은 도입 시 공식 문서를 확인하세요. 아래 절차는 2026-10-10 문서 확인에 기반한 설계 예시이며 실제 환경에서 접속·성능 시험을 수행한 결과가 아닙니다.
먼저 비교할 것은 제품 이름보다 접속 경로입니다
| 질문 | Tailscale 사설 접근 | Tunnel + Access 웹 접근 |
| 사용자에게 무엇이 필요한가 | 일반적인 tailnet 접속은 단말 클라이언트와 계정 등록을 검토 | 보호된 HTTP 앱은 브라우저와 IdP 인증 흐름을 검토 |
| 대상은 무엇인가 | 단말 또는 허용된 사설 네트워크 서비스 | 여기서는 호스트 이름으로 공개 경로를 만든 내부 HTTP 앱 |
| 운영자는 무엇을 관리하나 | 단말 승인·접근 정책·필요한 서브넷 경로 | cloudflared 상태·Access 정책·원본 보호 |
| 놓치기 쉬운 점 | 서브넷 경로 승인과 실제 접근 허용은 각각 확인 | Tunnel만 만들면 사용자 인증이 자동 적용되는 것은 아님 |
원인: 연결과 인증, 앱 권한을 한 설정으로 생각합니다
관리자 화면이 열린다는 것은 네트워크 경로가 존재한다는 뜻입니다. 누가 열 수 있는지와 열고 나서 어떤 작업을 할 수 있는지는 별도 문제입니다. 제품의 접속 인증이 통과해도 앱 내부의 관리자 역할을 과도하게 부여하면 위험은 남습니다. 제품 도입 계획서에는 연결 대상, 접속 주체, 허용 포트 또는 앱 경로, 앱 역할을 각각 적는 편이 판단에 도움이 됩니다.
Tailscale은 WireGuard 기반의 단말 간 암호화된 연결을 제공하고, 클라이언트를 설치할 수 없는 장비는 서브넷 라우터로 연결할 수 있습니다. 서브넷을 통째로 연결하는 구성이 필요한지 먼저 따져야 합니다. 웹 앱 하나 때문에 불필요하게 많은 내부 서비스에 접근할 수 있게 만드는 설정은 피하세요. 공식 서브넷 라우터 설명을 기준으로 광고 경로와 허용 정책을 구분하세요.
해결 절차 1: 내부 웹 하나를 브라우저로 제공한다면
- 관리자 앱의 호스트 이름과 원본 서비스 주소를 정하고 허용할 사용자 그룹을 기록합니다.
- Tunnel의 공개 라우트를 연결하기 전에 Access 앱과 인증 제공자·허용 정책을 구성합니다. 광범위한 Bypass 정책을 임시 해결책으로 쓰지 않습니다.
- cloudflared가 원본에서 Cloudflare로 연결하는 경로를 확인합니다. 방화벽을 무조건 전체 개방할 이유는 없습니다.
- 공식 문서의 Protect with Access 또는 앱의 토큰 검증 방법을 검토해 원본 우회 요청을 거부하도록 합니다. 앱 자체의 로그인·권한도 검토합니다.
Cloudflare 공식 가이드는 Access 앱 없이 공개 라우트를 만들면 인터넷의 누구나 앱에 접근할 수 있다고 설명합니다. 기존 원본 공인 IP나 다른 호스트 이름으로 접근이 남아 있다면 새 호스트 이름의 로그인 화면만 시험해서는 보호 여부를 판단할 수 없습니다. 웹 앱 보호 공식 절차에서 정책과 원본 토큰 검증을 함께 확인하세요.
해결 절차 2: 웹과 SSH 등 사설 서비스를 함께 쓴다면
- 직원 단말과 서버에 클라이언트를 설치할 수 있는지, 계정 등록과 장치 퇴사 처리가 가능한지 확인합니다.
- 접속할 서비스와 최소 허용 범위를 정합니다. 전 직원에게 전체 네트워크 접근을 주는 구성은 시작점으로 삼지 않습니다.
- 클라이언트를 설치할 수 없는 대상에만 서브넷 라우터를 검토하고 광고 경로·승인·접근 정책을 각각 확인합니다.
- 이름 해석, 목적지 서비스의 리슨 주소, 대상 서버 방화벽을 확인합니다. 연결 제품만 정상이어도 앱이 해당 주소에서 듣지 않으면 접속되지 않습니다.
확인 방법: 성공한 사용자 외에 거부되는 사용자도 시험합니다
가상의 예로 개발자는 대시보드 읽기만, 운영자는 승인된 관리 기능을 사용하게 할 수 있습니다. 실제 검증표에는 허용 사용자, 비허용 사용자, 등록되지 않은 단말, 기존 원본 주소를 각각 넣고 기대 결과와 실제 결과를 남기세요. 인증 통과, 네트워크 연결, 앱 역할이 모두 맞아야 완료입니다. 이 글에서는 해당 시험을 실행하지 않았습니다.
| 검증 대상 | 기대 결과 | 실패 시 먼저 볼 곳 |
| 허용된 사용자 | 필요한 앱 또는 포트만 접근 | 접근 정책·앱 역할 |
| 비허용 사용자 | 접속 또는 앱 접근 거부 | Access 허용/Bypass·tailnet 정책 |
| 기존 원본 주소 | 외부에서 관리 기능 우회 불가 | 원본 방화벽·토큰 검증 |
| 사용자 제거 후 | 기존 접근이 정책대로 종료 | 장치·계정·세션 처리 |
주의사항과 도입 비용을 판단하는 방식
사용자 수, 관리 단말, 감사 로그·지원 요구, 커넥터 운영 시간과 IdP 관리 책임을 견적 입력으로 정리하세요. 무료 플랜에서 되는 기능이 기업의 운영 요구를 모두 충족한다고 가정하지 마세요. 구체적인 단가·절감률·지연 시간은 환경과 최신 플랜을 확인하지 않았으므로 제시하지 않습니다. 장애 시 인증을 끄거나 원본을 공개하는 대신 승인된 대체 접근 절차를 준비합니다. 변경 전 정책과 라우트 기록을 보관하면 원래 범위로 되돌릴 수 있습니다.
FAQ
Tunnel과 Access는 같은 것인가요? 아닙니다. 이 구성에서 Tunnel은 원본 연결 경로, Access는 사용자 인증과 접근 정책 역할을 맡습니다. 둘을 함께 검증해야 합니다.
Tailscale은 모든 서버에 설치해야 하나요? 가능한 대상에 직접 설치하는 방법과 서브넷 라우터를 쓰는 방법이 있습니다. 설치 불가능한 장비에 라우터를 사용할 때는 경로와 허용 범위를 별도로 검토하세요.
어느 쪽이 무조건 더 빠른가요? 이 글은 실측 비교를 하지 않았습니다. 실제 단말 위치·연결 경로·네트워크 정책에서 기능과 연결 안정성을 시험한 뒤 판단하세요.
공식 출처와 관련 글
공식 자료 확인 기준일: 2026-10-10. 문서 확인 내용과 설계 예시이며 실제 계정·명령 실행 결과가 아닙니다.
함께 읽기: 회원 로그인과 기업 SSO 선택 기준
'소프트웨어개발' 카테고리의 다른 글
| AWS Backup과 EBS DLM 비교: 스냅샷 보존·복구 운영 선택 기준 (0) | 2026.10.11 |
|---|---|
| Kubernetes ProgressDeadlineExceeded 해결: rollout timeout·readiness·새 Pod 점검 (0) | 2026.10.07 |
| Docker DNS 오류 해결: Temporary failure in name resolution·서비스 이름·VPN 점검 (0) | 2026.10.07 |


